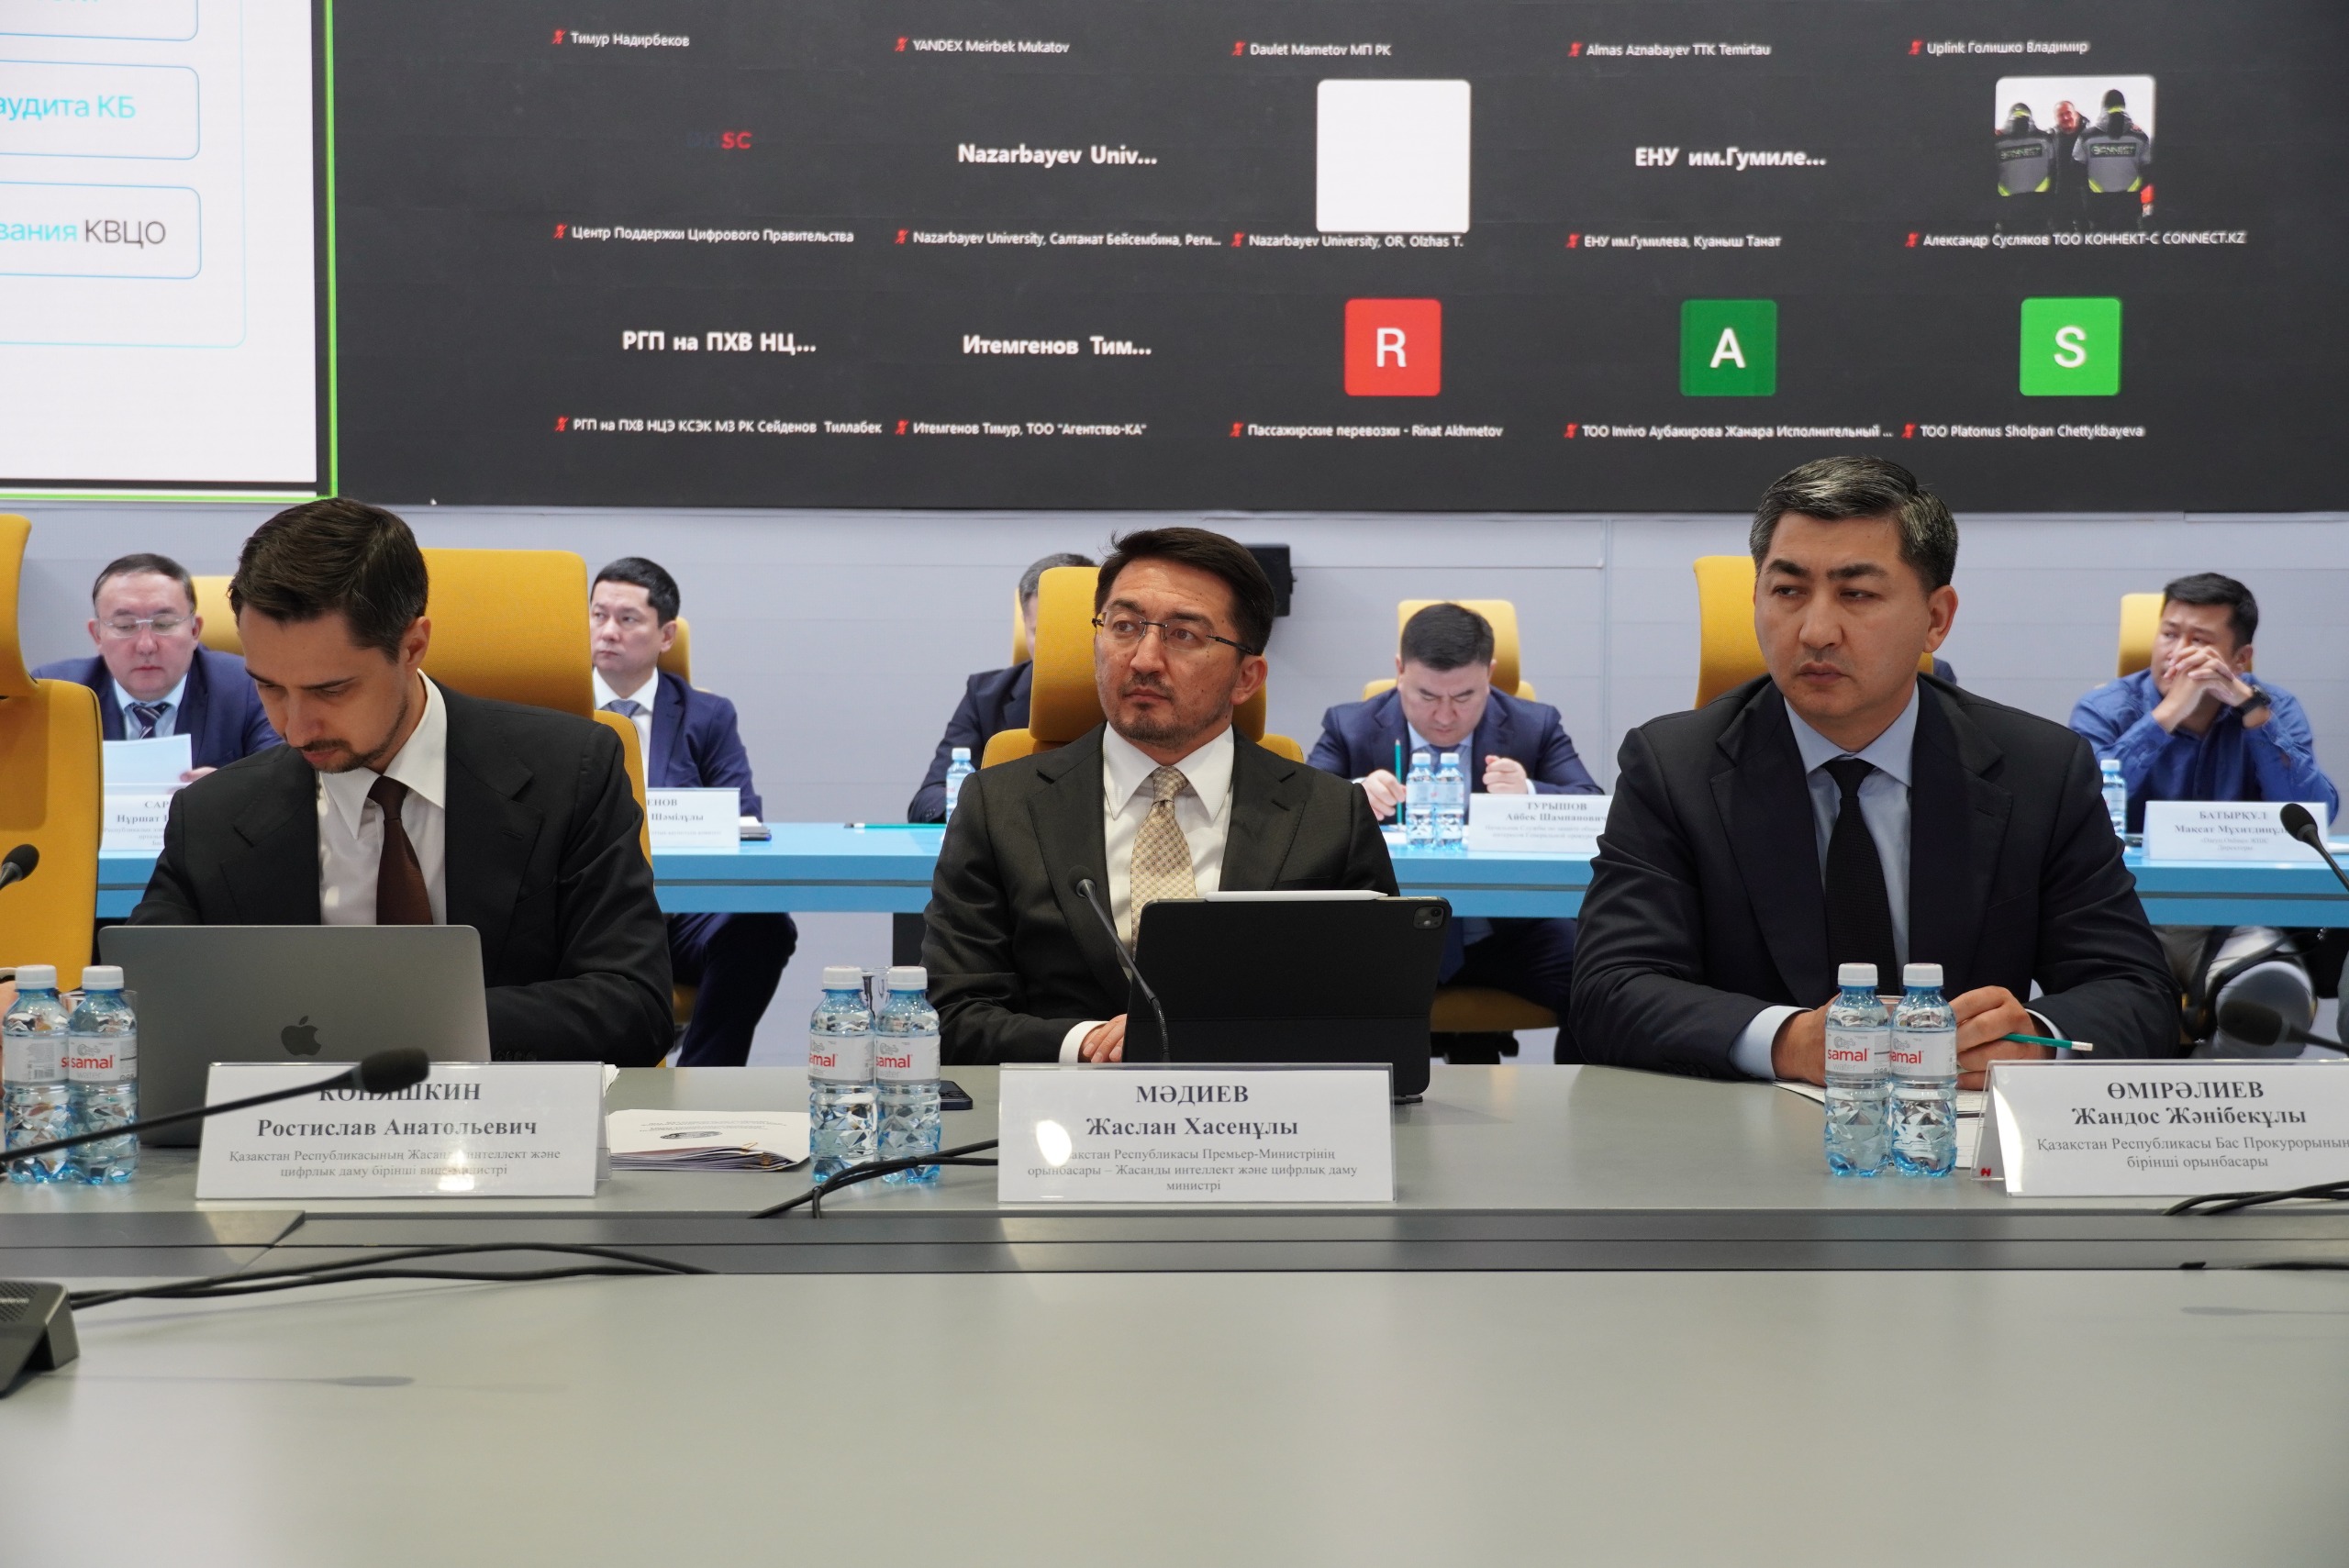
В Казахстане усилят контроль за соблюдением требований по защите персональных данных и повысят ответственность организаций за нарушения. Такое поручение дано по итогам межведомственного совещания под председательством заместителя премьер-министра — министра искусственного интеллекта и цифрового развития Жаслана Мадиева.
Участникам совещания поручено обеспечить строгое соблюдение законодательства в сфере защиты персональных данных, системно повышать уровень киберкультуры сотрудников, а руководителям организаций — взять эту работу на личный контроль. Государственным органам также поручено на постоянной основе мониторить интернет-пространство для выявления незаконного сбора, обработки, распространения и продажи персональных данных.
Комитет по информационной безопасности МИИЦР РК должен обеспечить постоянный государственный контроль за соблюдением требований законодательства и принимать предусмотренные меры по каждому выявленному нарушению. Собственникам и владельцам баз персональных данных поручено оценить уровень защищенности информации, устранить недостатки и привести процессы сбора, обработки, хранения и защиты данных в соответствие с законом. Критически важные цифровые объекты будут проходить дополнительные проверки со стороны Комитета национальной безопасности.
Ключевой темой совещания стала готовность государственных органов и бизнеса к обновленным требованиям законодательства. В обсуждении участвовали представители более 60 организаций, включая Генеральную прокуратуру, Комитет национальной безопасности, МВД, министерства культуры и информации, юстиции, а также государственные и частные организации из сфер здравоохранения, финансов, образования, торговли и других отраслей.
За последние два года требования в этой сфере были существенно усилены. 12 июля 2026 года вступили в силу Цифровой кодекс Республики Казахстан и закон «О кибербезопасности». Кроме того, 24 августа 2026 года вступает в силу закон о внесении изменений и дополнений в ряд законодательных актов по вопросам цифровизации, защиты персональных данных, дорожного движения и регулирования передовых технологий на транспорте.
Обновленное законодательство устанавливает более четкую систему ответственности владельцев информационных систем и баз персональных данных. Организации обязаны понимать, какие сведения они собирают, на каком основании и с какой целью, кто имеет к ним доступ, как долго данные хранятся и какими средствами защищены.
Владельцы и операторы баз персональных данных должны получать согласие граждан на обработку информации с указанием конкретной цели, соблюдать сроки хранения данных, назначать ответственных сотрудников и ограничивать круг лиц с доступом к информации. Закон также предусматривает использование современных технических мер защиты, включая шифрование, средства защиты информации, журналирование действий пользователей и многофакторную аутентификацию, в том числе с применением биометрической идентификации.
Кроме того, ограничивается выгрузка информации из государственных баз данных, вводится обязанность уведомлять уполномоченный орган о начале обработки персональных данных и выявленных инцидентах. Граждане, в свою очередь, смогут предоставлять и отзывать согласие на обработку персональных данных через eGov Mobile.
На совещании отдельно обсудили человеческий фактор. Отмечалось, что значительная часть инцидентов связана не со сложными внешними атаками, а с нарушением базовых требований информационной безопасности: передачей учетных записей третьим лицам, использованием скомпрометированных доступов, отсутствием разграничения прав, неправомерной выгрузкой информации и несоблюдением внутренних процедур.
В связи с этим работодатели обязаны ежегодно обучать сотрудников вопросам кибербезопасности и киберкультуры. По словам Жаслана Мадиева, защита персональных данных должна восприниматься не как формальное требование регулятора, а как прямая ответственность перед гражданами, а безопасность должна закладываться в процессы изначально, а не после инцидентов.
Проверки и ответственность
Государственный контроль в этой сфере ведется на постоянной основе. В 2025 году было проведено 77 проверок в сфере защиты персональных данных, с начала 2026 года — еще 44.
Проверки показывают, что организации продолжают допускать системные нарушения. Среди них — отсутствие согласий граждан на обработку данных, ответственных лиц и утвержденных перечней сотрудников с доступом к информации, сбор избыточных данных, отсутствие многофакторной аутентификации, журналирования действий пользователей, криптографической защиты, антивирусных решений и межсетевых экранов.
По данным Генеральной прокуратуры, за семь месяцев 2026 года в сфере защиты персональных данных зарегистрировано 90 уголовных правонарушений, что на 47,7% меньше, чем за аналогичный период прошлого года, когда было зарегистрировано 172 таких факта. Осуждены 58 человек. При этом более чем в четыре раза увеличилось число лиц, привлеченных к административной ответственности за нарушение законодательства о персональных данных и их защите.
Одновременно усиливается и ответственность за такие нарушения. Размер административных штрафов увеличен в три раза — до 1 000 МРП за нарушения требований кибербезопасности и до 2 000 МРП за нарушения законодательства о персональных данных. Срок давности привлечения к ответственности увеличен до одного года. Дополнительно рассматривается вопрос об усилении ответственности за наиболее тяжкие нарушения, повлекшие массовые утечки персональных данных.
Требования законодательства распространяются на всех владельцев и операторов баз персональных данных, включая государственные органы, квазигосударственный сектор, банки, медицинские и образовательные организации, крупный бизнес, а также субъекты малого и среднего предпринимательства.
Как подчеркнул Жаслан Мадиев, защита персональных данных остается одним из ключевых приоритетов государственной цифровой политики и требует не формального исполнения требований, а системной работы, постоянного контроля и персональной ответственности руководителей организаций.